期刊论文 | AI时代网络攻防演化全景与内生安全体系战略价值
引言
随着生成式AI、大语言模型与智能体技术的快速迭代与规模化应用,AI已深度嵌入网络攻防全过程。国内外权威报告显示,AI赋能攻击活动呈显著增长,攻击横向移动速度加快,防御检测与响应窗口被急剧压缩[1-2],使网络防御面临更加严峻的系统性挑战。
从攻击视角看,AI赋能引发了网络攻击模式的快速迭代。攻击能力呈现模型化生成特征,借助大语言模型可快速完成侦察分析、钓鱼内容生成、恶意代码编写和漏洞验证,攻击实施门槛显著降低[3]。攻击链由离散流程演化为具备反馈迭代机制的自动化闭环,效率与持续作战能力大幅增强[4]。攻击入口从单一漏洞扩展为系统缺陷、身份凭证、语义信任、软件依赖和模型接口的复合利用,致使传统边界防护难以覆盖持续扩展的攻击面[5]。攻击危害也从信息窃取和系统破坏延伸至对业务流程和决策行动的直接操控。同时,大模型、AI应用和智能体系统自身也成为攻击目标,提示词注入、数据投毒、越权调用、工具链劫持和智能体失控等新型威胁不断涌现,进一步加剧了网络空间风险的不确定性。
从防御视角分析,当前网络安全实践仍主要依赖附加式防御范式,以漏洞修补、特征检测、规则匹配、威胁情报和事后响应为核心机制。该范式以先验知识覆盖主要威胁为基本假设,然而AI驱动的攻击可持续生成新的利用方式、恶意变种和攻击路径,使未知威胁趋于常态化[6]。在时间维度上,智能化自动化攻击极大压缩了防御响应窗口;在漏洞利用维度上,生成式多态攻击削弱特征检测和补丁修复的有效性;在攻击链维度上,深度伪造、凭证滥用、供应链投毒和智能体工具调用突破了传统安全信任体系,加剧了攻击跨域传递风险。附加式防御的安全边界正在时间、漏洞和攻击链等三重维度上持续坍缩。
AI并未改变网络攻防不对称博弈的本质属性,但显著加剧了攻防失衡态势:攻击侧具有成本更低、速度更快、战术更多元的优势,而防御侧受制于资产复杂、漏洞未知和响应滞后的系统性约束。由此引出核心问题:在威胁不可预测、漏洞难以穷尽、攻击链持续动态演化的复杂场景下,如何构造AI时代高可靠的网络安全防御体系?
针对这一问题,国内外正从安全左移、AI安全测评、主动防御和韧性验证等方向展开探索。这些路线可在一定程度上提升防护能力,但总体上仍依赖知识库、情报、规则和人工经验的持续更新,未从根本上突破外部附加防护的范式约束,难以从结构上扭转“易攻难守”的固有博弈格局[6]。与外部附加式防护思路不同,我国独创的内生安全范式以“构造决定安全”为核心,强调安全能力内生于系统架构和运行机制之中,通过异构执行、冗余裁决和动态调度机制,在不依赖先验攻击特征的前提下,削弱漏洞可利用性、破坏攻击链连续性并抑制未知威胁传递,使系统在基于未知漏洞、后门的未知攻击时,能够依靠自身结构形成内在防御能力,为打破AI时代网络攻防失衡提供了理论和工程基础[7-8]。
1 AI时代网络攻击演化的整体框架
AI技术的迅速发展正深刻重塑网络攻击的发展态势,推动攻击模式由传统依赖专家经验的零散攻击手段,向系统化、多维度的智能化攻击体系转变[4]。如图1所示,AI时代网络攻击的演化可从攻击能力生成、攻击链运行、攻击入口选择与风险传导路径四个维度开展系统性剖析,四者相互关联、层层递进,共同构成AI时代网络攻击演化的整体框架。
攻击能力的来源发生了根本变化。以往网络攻击高度依赖少数专业人员手工编写脚本和调用工具,门槛较高,攻击主体规模有限。AI通过模型自动生成和能力复用,使得复杂攻击脚本和策略能以低成本、规模化产出与传播,显著降低了技术门槛,使非专业人员也能实施高水平攻击[3]。基于AI的漏洞扫描、情报分析、漏洞验证及代码生成技术,显著提升了攻击准备效率,推动攻击能力的普及化与智能化。
攻击链运作机制实现了由人工串联向自动闭环的转变。传统攻击过程中的侦察、武器化、投递、利用及控制各环节相对独立,依赖人工操作和衔接,耗时较长且常常发生转换中断。AI时代自动化攻击系统借助机器学习和代码自动生成,可实现攻击链的自动衔接与反馈迭代,使各阶段协同联动并持续优化。侦察环节通过算法精准定位目标,武器化阶段自动生成漏洞利用代码,投递环节借助定制化钓鱼邮件和深度伪造内容完成传递,最终快速实现横向渗透和持久控制,整体形成高度自适应的闭环体系,大幅提升攻击效率和隐蔽性。
攻击入口呈现多样性和复杂化特征。攻击者不再局限于传统漏洞或凭证窃取,而是广泛利用系统缺陷、信任边界、供应链依赖关系,甚至将AI系统作为攻击目标。AI技术使攻击者能够快速发掘代码漏洞、业务逻辑缺陷及模型与数据的固有弱点,进而通过供应链植入、模型权重劫持、插件滥用等手段实施过程污染,攻击模式也从单点突破演变为多入口、多路径协同的复合利用体系。此外,生成式AI增强了社会工程攻击的规模化与个性化能力,通过虚假身份、深度伪造多媒体内容和自然语言交互,持续突破组织安全信任边界,导致传统边界防护失效[5]。
风险传导路径显著扩展。传统攻击影响主要集中于信息窃取、系统破坏和业务中断,而AI时代的攻击危害已延伸至行动执行层面。攻击者通过操控AI模型、训练数据投毒或滥用智能代理(AI Agent)权限,使攻击直接作用于业务执行环节,甚至导致误操作或恶意操作,实现从“静态信息风险”向“动态执行风险”的转变[9]。智能代理权限链的滥用表明,AI系统内部复杂的权限关系和模糊边界一旦遭到破坏,风险将快速扩散,引发更严重的安全威胁。
综上,AI驱动的网络攻击在攻击能力来源、运行机制、攻击入口和风险传导四个维度上实现了系统性跃升:攻击门槛显著降低,攻击链转变为自动化智能闭环,攻击入口拓展为复合利用,风险结果延伸至业务执行层面。该框架揭示了AI时代网络攻击机理的演化规律,为理解和应对AI驱动下的网络威胁提供了分析基础。
2 AI时代传统附加式网络防御范式的系统性坍缩
面对AI时代日趋复杂且持续升级的威胁,传统附加式网络防御范式正遭遇系统性坍塌。该范式以漏洞修补、特征匹配检测、病毒木马查杀及事后响应为核心,依赖先验知识库的完备性和攻击路径的可追溯特性,通过破坏攻击时间窗口和提升检测精度来阻断攻击链传递。AI时代的传统网络防御,在攻防时间约束性、漏洞可利用性与攻击链可传递性三个维度上均呈现有利于攻击方的态势,如图2所示。
图2 AI时代传统网络防御三维度分析模型
在时间维度上,AI大幅压缩攻击周期,从漏洞发现、验证到代码生成仅需数小时甚至数分钟,攻击窗口远小于传统补丁发布和响应周期,防御方由此陷入持续的时间赤字。智能化攻击可单次会话内快速完成多阶段攻击,使基于阶段性行为关联和延时检测的防御机制难以有效应对,知识库无法实时更新进一步加剧了这一困境。
在漏洞可利用维度上,AI赋能的漏洞发现与代码自动生成技术使漏洞利用趋于流水线化。AI驱动的多态变种攻击能够绕过静态特征库检测,实现动态规避[4]。SpamGPT、WormGPT等生成式攻击工具显著提升了攻击变异能力和隐蔽性,使传统特征匹配被动防御陷入特征赤字,难以阻断零日漏洞和新型变种攻击。在攻击链传递维度上,AI生成的高仿真身份伪装、深度伪造视频及自主内网横向移动技术,使传统基于边界和身份的静态信任模型失效。攻击者可通过供应链投毒嵌入合法更新流程以绕过检测,进一步造成防御系统的信任赤字。传统安全边界因其静态且分割的特性,难以适应智能化、动态演变的攻击链传递威胁。事实上,传统附加式网络防御存在四个错配:1)解决方案错配,防御方案严重依赖滞后的先验知识库,难以及时应对持续演化的未知威胁;2)思维视角错配,附加式防御以绝对安全和已知威胁为前提,忽视了安全边界自身的不确定性及系统内部潜在弱点,导致防护覆盖存在盲区;3)实施路径错配,防御措施多为局部修补和碎片化治理,难以满足整体系统性安全需求,合规要求与实际安全效果之间存在明显落差;4)技术出发点错配,设计与安全治理往往脱节,缺乏将安全融入产品和系统设计阶段的机制,致使防御长期处于被动修补状态。AI时代进一步放大了上述四个错配,造成传统附加式网络防御陷入系统性坍塌,难以抵御高频率、多变种、智能生成与自动闭环的网络攻击。
3 现有国内外防御技术演进及其范式局限
AI驱动下的网络攻击倒逼安全防御范式转型,由传统边界防护、漏洞修补和事后响应,转向覆盖设计开发、运行、评估和验证的综合治理。总体来看,国内外主要形成了安全左移、能力评估、主动防御和韧性验证等典型演进路线。
1)安全左移。强调将安全要求前置到设计、开发、测试和部署阶段,依托AI系统设计安全、AI物料清单、威胁建模、依赖审查、数据治理和漏洞披露等机制,降低系统固有脆弱性[6]。随着AI融入软件研发和业务流程,防护范畴已从代码、组件扩展至数据、模型、插件、接口、检索增强生成知识库和智能体工具链。该路线有助于尽可能减少风险导入、提升供应链透明度,但本质上,它仍无法应对系统未知漏洞、生成式变种攻击和动态攻击链。
2)能力评估。加强常态化测试和攻击面管理。AI红队测试重点评估提示词注入、越权输出、隐私泄露、插件及接口滥用、工具链劫持和业务流程操控等风险;攻击面管理则持续监测暴露资产、云服务、开源依赖、身份凭证和智能体权限等关键对象[3]。该路线提升了风险感知能力,但仍依赖测试样本和攻击知识,存在覆盖不足与响应滞后问题。
3)主动防御。主要围绕智能体的任务规划、工具调用和业务联动展开,基于零信任理念实施最小权限、持续验证、动态授权和行为监测,对身份访问、工具调用、数据交互和任务执行进行全过程风险管控[9]。该策略有助于限制权限滥用和攻击蔓延,但仍依赖既有策略规则和行为模型,面对复杂语义诱导、合法身份伪装和工具链隐蔽劫持存在挑战。
4)韧性验证。聚焦关键基础设施安全,强调通过对抗测试、压力测试和恢复演练,检验系统在遭遇模型投毒、智能体误操作、深度伪造干扰和AI辅助攻击时的功能保持、损害限制与弹性恢复能力[10]。该路线能够发现静态检测难以暴露的系统性风险,但场景搭建复杂、实施成本较高,且验证效果受预设攻击模型限制。
上述路线分别从源头治理、风险发现、运行管控和恢复能力方面增强了防御能力,但其本质上仍属外部增强型防护,高度依赖已知威胁知识、检测规则和人工经验,尚未从系统构造层面改变攻击者对漏洞、路径和执行环境的利用条件。我国可在借鉴国际经验的基础上,立足架构安全与自主创新,推动现有防御技术路线与内生安全机制深度融合。
4 内生安全视角下的智能防御新范式
面对AI驱动攻击带来的持续不确定性和级联扩散风险,未来网络安全防御的核心并非继续叠加安全工具,而在于实现范式层面的根本转型。我国提出并持续发展的内生安全范式,以“构造决定安全” 为基本理念,将安全能力内生于系统架构与运行机制之中,使系统在面对未知漏洞、未知后门和未知攻击时,能够依靠自身结构形成内在抑制能力[7]。如第二节所述,攻击能否生效通常取决于时间窗口、漏洞可利用性和攻击链连续性三个关键条件,内生安全则围绕这些要素,依托动态异构冗余(Dynamic Heterogeneous Redundancy,DHR)架构,从结构层面重构防御时间窗口、抑制漏洞可利用性和拒止攻击链传递[8]。内生安全赋能的智能防御新范式如图3所示。
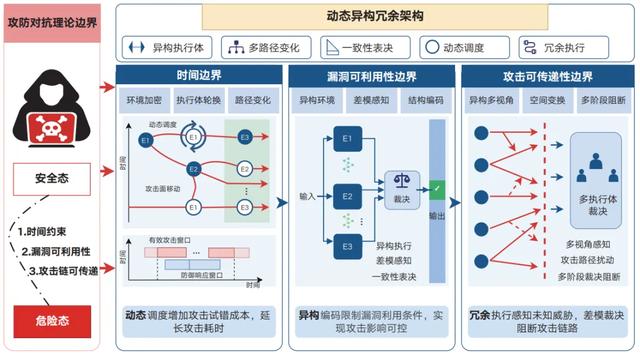
图3 内生安全赋能的智能防御新范式
1)重构防御时间窗口。AI驱动的自动化攻击大幅压缩了侦察、利用、传播和清除各阶段的执行时间,传统防御响应链条难以同步提速,攻防时间差被显著拉大。内生安全通过基于结构的环境加密机制构造“双盲效应”,阻断攻击方的“单向透明”优势;通过持续的动态干扰,压缩有效攻击窗口,从根源上瓦解攻击成立的时间约束条件。
2)抑制漏洞可利用性。内生安全理论认为,基于冯・诺依曼架构的网络空间,漏洞和脆弱性是不可根除的“自在性矛盾”。因此,网络安全防御的目标不是也不可能是完全消除漏洞,而是需通过漏洞去武器化的设计,构建能够容忍并抑制漏洞被利用的系统能力。内生安全基于系统动态异构冗余构造,通过群体裁决感知扰动,在结构层面压制漏洞的可利用性。
3)拒止攻击链传递。内生安全通过DHR构造的空间变换,将不可见的“未知的未知”威胁转化为可感知的差模性质扰动,通过裁决实现攻击链推进过程中的结构性截断。攻击者若仅控制部分终端、模型或工具链,其伪造数据和异常输出因偏离群体一致性而被识别,难以向后续环节传递,显著削弱攻击的连续性和扩散能力。
内生安全并非针对单一攻击环节进行补丁式防护,而是通过系统架构同步改变稳定时间窗口、未知漏洞利用和攻击链连续传递的攻击依赖条件,从机理层面展现出显著防御优势。
5 内生安全与AI双向赋能的防御体系构想
如上所述,内生安全体系将在AI时代越发显示其不可或缺的战略价值。未来防御体系应以内生安全与AI双向赋能、深度融合为主线,既依托内生安全源自系统构造对AI防御的架构赋能,又利用AI自动化编程、多元化生成、语义和意图识别、自动化分析与响应等对内生安全的能力赋能,围绕架构免疫、智能对抗、安全检测和体系协同等四个方向,构建面向内生安全与AI双向赋能的新型防御体系(如图4所示)。
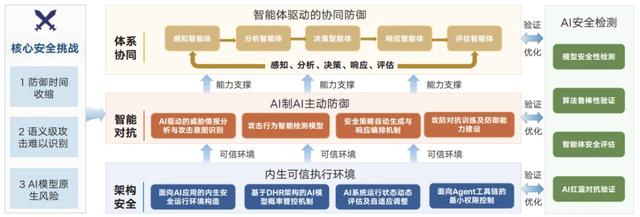
图4 内生安全与AI双向赋能的防御体系架构
具体地,在架构免疫方向,应面向AI应用构建内生可信执行环境,将防护对象拓展至模型、训练数据、提示词、插件接口、检索增强生成知识库和智能体工具链,通过异构模型冗余部署、多路径推理验证、工具调用隔离、动态沙箱、最小权限控制、可信输出裁决和异常执行体重构等机制,从构造层面提升系统对未知威胁的内在抑制能力。在智能对抗方向,应发展“AI制AI”的主动防御能力,利用大模型和安全专用模型开展攻击意图识别、漏洞利用链推演、恶意代码变种检测和自动化溯源,根据实时态势生成防御策略,补齐语义理解与行为预测维度的能力缺口;同时建立模型调用审计、输出可信校验和人机协同复核机制,保证防御侧AI自身安全性。在安全检测方向,应建立覆盖模型安全、算法鲁棒性、智能体安全、工具链可信性等安全机制综合测评体系,将AI红队测试、韧性验证和实战化演练纳入常态化机制,通过连续对抗验证系统在未知威胁条件下的真实防御能力。在体系协同方向,应构建由感知、分析、决策、响应和评估智能体组成的分布式协同框架,将系统能力贯通为闭环的智能自主防御。
6 结语
本文系统梳理了AI时代网络攻防的演化图景,剖析了传统附加式防御范式的系统性坍塌趋势,在简要分析现有国内外网络防御技术路线不足的基础上,总结提出内生安全对AI时代网络防御具有不可替代的战略价值,形成内生安全与AI双向赋能的防御体系构想。
参考文献
[1] CrowdStrike. 2026 Global Threat Report:The Evasive Adversary [R]. Sunnyvale:CrowdStrike, 2026.
[2] Thales. 2026 Bad Bot Report:Bad Bots in the Agentic Age[R]. Paris:Thales,2026.
[3] 芦笛. 生成式AI APT攻击中的滥用机制与防御对策研究[J]. 信息安全与通信保密,2025(12):76-83.
[4] Ibrar W,Mahmood D,Alshamayleh A S,et al. Generative AI:a double-edged sword in the cyber threat landscape[J]. Artificial Intelligence Review,2025, 58:285.
[5] Ahi K,Valizadeh S. LLM&GenAI in Cybersecurity:A Survey of DualUse Risks[C]//2025 IEEE SVCC, 2025:112-118.
[6] 周成胜,赵勋,田慧蓉. 基于生成式AI的网络安全主动防御技术[J]. 信息通信技术与政策,2025(1):22-28.
[7] 邬江兴,邹宏,张帆,等. AI for Engineering:驱动数字生态系统网络发展范式转型[J]. 科技导报, 2025,43(12):19-28.
[8] 牛玉坤,贺磊,何川,等. 基于动态异构冗余架构的信息物理系统隐私保护弹性控制[J]. 中国科学: 信息科学,2026,56(1):164- 184.
[9] Sood A K , Zeadally S. Revolutionizing cyber defense: leveraging generative AI for adaptive threat hunting[J]. Internet Technology Letters,2025,8(4):e70039.
[10] 邬江兴,季新生,贺磊,等. 内生安全赋能网络弹性研究[J]. 信息通信技术,2023,17(4):4-11.
温馨提示:如您需要引用本文,参考文献写法为:季新生, 邬江兴, 韩晓鹏,等. AI时代网络攻防演化全景与内生安全体系战略价值[J]. 信息通信技术, 2026, 20(04):4-9
如需获取更多文章,请关注“中国联通研究院”公众号并回复“202604”获取。
期刊介绍
《信息通信技术》是中国联合网络通信集团有限公司主管、主办的国内外公开发行的中英文科技期刊(CN11-5650/TN,ISSN1674-1285)。本刊入选RCCSE中国核心学术期刊、中国通信学会《信息通信领域高质量科技期刊分级目录》T3级期刊、中国通信学会信息通信精品科技期刊方阵、工信科技期刊集群和CACJ中国应用型扩展期刊,并被中国知网、中国核心期刊(遴选)数据库、中文科技期刊数据库、超星“域出版”平台等国内主流数据库收录,被日本JST数据库收录。
本刊旨在反映国内外信息通信技术最新研究成果,提供信息通信技术交流平台,推广先进信息通信业务和应用,为我国建设信息社会和创新型国家服务。
本刊发行面向国内外信息通信技术管理机构、运营服务企业、制造企业、大专院校以及科研院所的学者、专家、教授、管理者,亦面向信息通信技术领域高新技术企业的一线工程、技术和管理人员。
编辑:王丹瑛
校审:王钐杉
评论 共 0 条 · 0.24s